Permissões e governança: como proteger uma operação EAD em crescimento
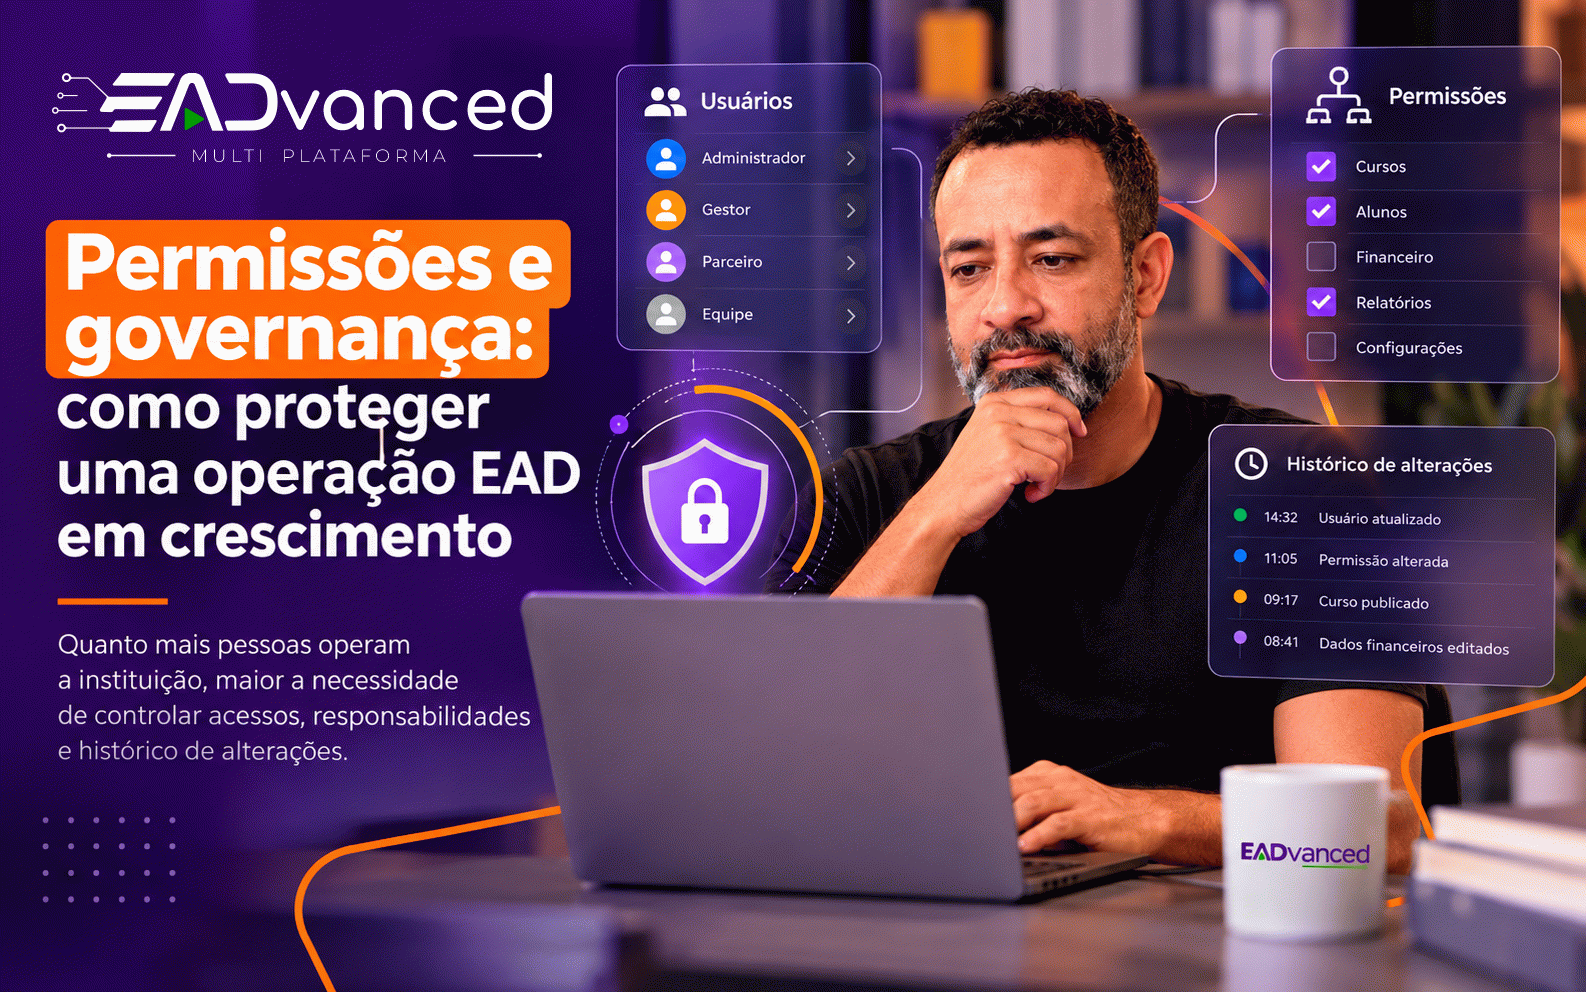
O crescimento de uma instituição EAD aumenta o número de pessoas envolvidas na operação. Comercial, financeiro, acadêmico, marketing e gestão precisam acessar informações diferentes.
Sem uma política clara de permissões e governança, o aumento da equipe pode criar riscos operacionais.
Nem todos precisam acessar tudo
O princípio do menor privilégio recomenda conceder apenas o acesso necessário para cada função.
Um consultor comercial pode precisar trabalhar oportunidades, enquanto determinadas ações financeiras devem permanecer restritas à equipe responsável.
Organize perfis por responsabilidade
Evite configurar acessos individualmente sem padrão. Crie grupos funcionais e documente responsabilidades.
- comercial;
- financeiro;
- acadêmico;
- marketing;
- coordenação;
- gestão.
Auditoria reduz dependência de memória
Históricos de operações ajudam a identificar quem realizou determinadas alterações e apoiam investigações internas.
Revise acessos periodicamente
Funcionários mudam de função, equipes crescem e processos são alterados. Permissões antigas podem continuar ativas sem necessidade.
Crie regras para operações críticas
Exclusões, estornos, negociações e mudanças financeiras devem possuir controle compatível com seu impacto.
Governança também melhora produtividade
Um usuário com menu adequado à sua função encontra mais rapidamente o que precisa e reduz risco de operações equivocadas.
Na EADvanced, menus e funções podem ser filtrados de acordo com permissões de usuários. O ambiente administrativo também possui histórico de operações, e o painel do parceiro trabalha com permissões próprias para a equipe local.
Esse tipo de estrutura ajuda instituições e redes a crescerem mantendo responsabilidades claras.
Conheça a EADvanced: https://eadvanced.com.br
Comentários (0)
Seja o primeiro a comentar este artigo.